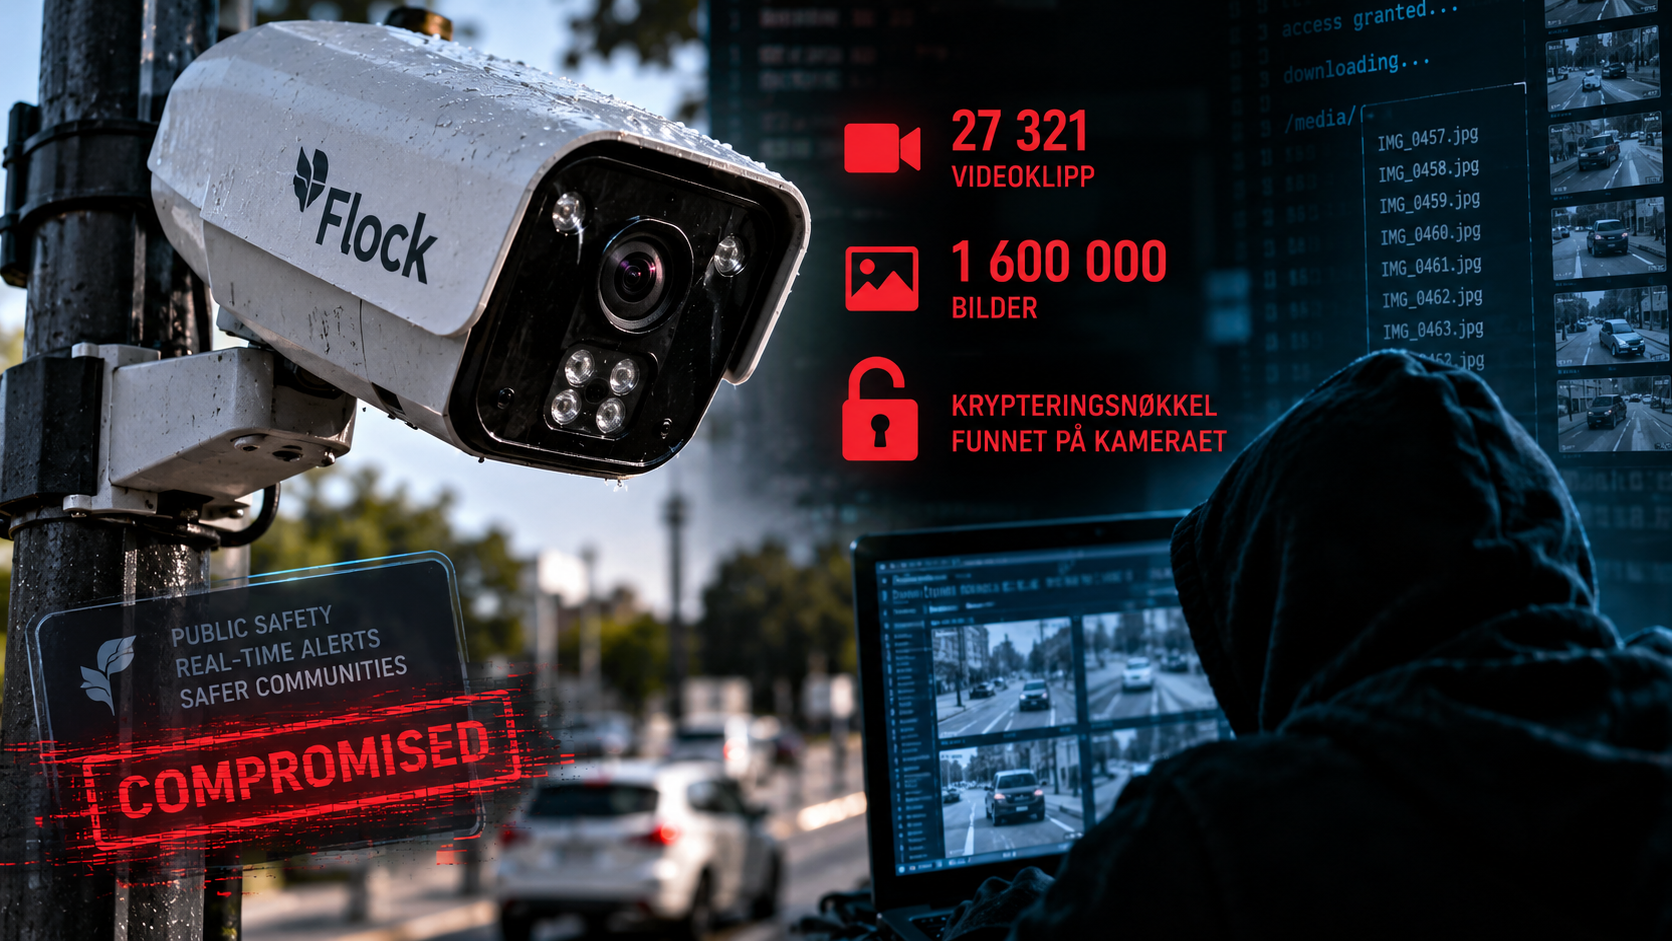
Et Flock-kamera hacket etter fysisk tilgang har gitt sikkerhetsforskere og journalister et sjeldent innblikk i hvordan systemet faktisk fungerer. En analyse av data fra kameraet viser at det lagret store mengder bilder og videoklipp, og at en krypteringsnøkkel var lagret på selve enheten.
Det mest oppsiktsvekkende er ikke bare mengden data, men at sikkerhetsanalysen viser hvordan et fysisk kompromittert overvåkingskamera kan gi tilgang til materiale som i utgangspunktet skal være beskyttet. Saken illustrerer derfor hvorfor fysisk sikkerhet, kryptering og nøkkelhåndtering må ses under ett.
1,6 millioner bilder på 21 dager
Ifølge en felles undersøkelse fra WIRED og 404 Media inneholdt det undersøkte kameraet logger fra rundt 21 dager med aktivitet. I disse periodene ble det registrert omtrent 50 200 kjøretøy og generert rundt 1,6 millioner bilder.
Et typisk kjøretøy utløste rundt 28 bilder, mens enkelte passeringer genererte mer enn 100 bilder. Kameraet lagret også 27 321 korte videoklipp på mellom ett og to sekunder.
Krypteringsnøkkelen lå på kameraet
For sikkerhetsforskere er dette et sentralt funn. En krypteringsnøkkel skal beskytte data mot uvedkommende, men verdien av krypteringen reduseres kraftig dersom nøkkelen kan hentes ut sammen med dataene fra den samme fysiske enheten.
Det mest interessante sikkerhetsfunnet var at angriperne fant en krypteringsnøkkel lagret på selve enheten. Den kunne brukes til å dekryptere deler av materialet som lå på kameraets lagring.
Det er viktig å presisere at dette ikke var et fjernangrep på Flocks skytjeneste. Kameraet måtte først fysisk tas ned og undersøkes. Samtidig reiser funnet spørsmål om hvor effektiv beskyttelsen er dersom en angriper får fysisk tilgang til maskinvaren.
Kameraet registrerer mer enn nummerskilt
Analysen viste også at programvaren på kameraet eksplisitt har modeller for å oppdage personer, kjøretøy, sykler og nummerskilt. Forskerne fant ikke tegn på at ansiktsgjenkjenning var aktivert i kameraets programvare.
Kameraet tar en serie bilder når noe beveger seg inn i synsfeltet. Bildene analyseres og relevante utsnitt sendes videre over mobilnettet. Selve identifiseringen av nummerskilt, biltype og andre kjøretøyopplysninger ser i stor grad ut til å skje på Flocks servere.
Enheten kjørte svært gammel programvare
Sikkerhetsanalysen av maskinvaren viste også at kameraet kjørte en svært gammel Android-versjon. Hackaday rapporterte at den undersøkte enheten brukte Android 8.1 med en Linux 3.18-kjerne, en kombinasjon som er langt utenfor moderne sikkerhetsstandarder.
Flock har tidligere fremholdt at fysisk tilgang til kameraet var nødvendig for å utnytte enkelte av de kjente svakhetene, og at dette ikke nødvendigvis ga tilgang til lagret videomateriale. Den nye analysen viser imidlertid at fysisk tilgang i dette tilfellet var nok til å hente ut betydelige mengder data.
Hva betyr dette?
Funnet viser først og fremst risikoen ved å stole på kryptering når nøklene som skal beskytte dataene befinner seg på samme fysiske enhet som dataene. For overvåkingssystemer som er plassert ute i offentligheten, er fysisk sikkerhet derfor en viktig del av den totale sikkerhetsmodellen.
- Fysisk tilgang er viktig: Et kamera som står ute i offentligheten må behandles som en mulig fysisk angrepsflate.
- Nøkler må beskyttes separat: Krypteringsnøkler bør ikke være enkelt tilgjengelige på samme enhet som dataene de skal beskytte.
- Gamle komponenter øker risikoen: Utdatert operativsystem og kernel kan gjøre fysisk analyse og videre utnyttelse enklere.
- Datamengden er betydelig: Ett kamera kan samle inn enorme mengder informasjon selv over en relativt kort periode.
Undersøkelsen gir også et sjeldent innblikk i hvor mye informasjon et moderne trafikksystem kan samle inn. Selv uten ansiktsgjenkjenning kan gjentatte registreringer av kjøretøy og bevegelser brukes til å kartlegge hvor mennesker og kjøretøy befinner seg over tid.
For generell sikkerhet på nett kan du også lese vår guide om tofaktorautentisering i WordPress.
Ofte stilte spørsmål
Ble Flock-kameraet hacket over internett?
Nei, den aktuelle analysen krevde fysisk tilgang til kameraet. Det er derfor mer presist å beskrive hendelsen som et fysisk kompromiss enn som et vanlig fjernangrep.
Hvor mye data ble hentet ut?
Analysen omfattet rundt 1,6 millioner bilder og 27 321 korte videoklipp fra omtrent 21 dager med aktivitet.
Brukte kameraet ansiktsgjenkjenning?
Forskerne fant ikke tegn på at ansiktsgjenkjenning var aktivert i programvaren på den undersøkte enheten.
Funnet viser først og fremst risikoen ved å stole på kryptering når nøklene som skal beskytte dataene befinner seg på samme fysiske enhet som dataene. For overvåkingssystemer som er plassert ute i offentligheten, er fysisk sikkerhet derfor en viktig del av den totale sikkerhetsmodellen.
Undersøkelsen gir også et sjeldent innblikk i hvor mye informasjon et moderne trafikksystem kan samle inn. Selv uten ansiktsgjenkjenning kan gjentatte registreringer av kjøretøy og bevegelser brukes til å kartlegge hvor mennesker og kjøretøy befinner seg over tid.
Kilder: WIRED / 404 Media, Hackaday, TechSpot.